 Keyvaci
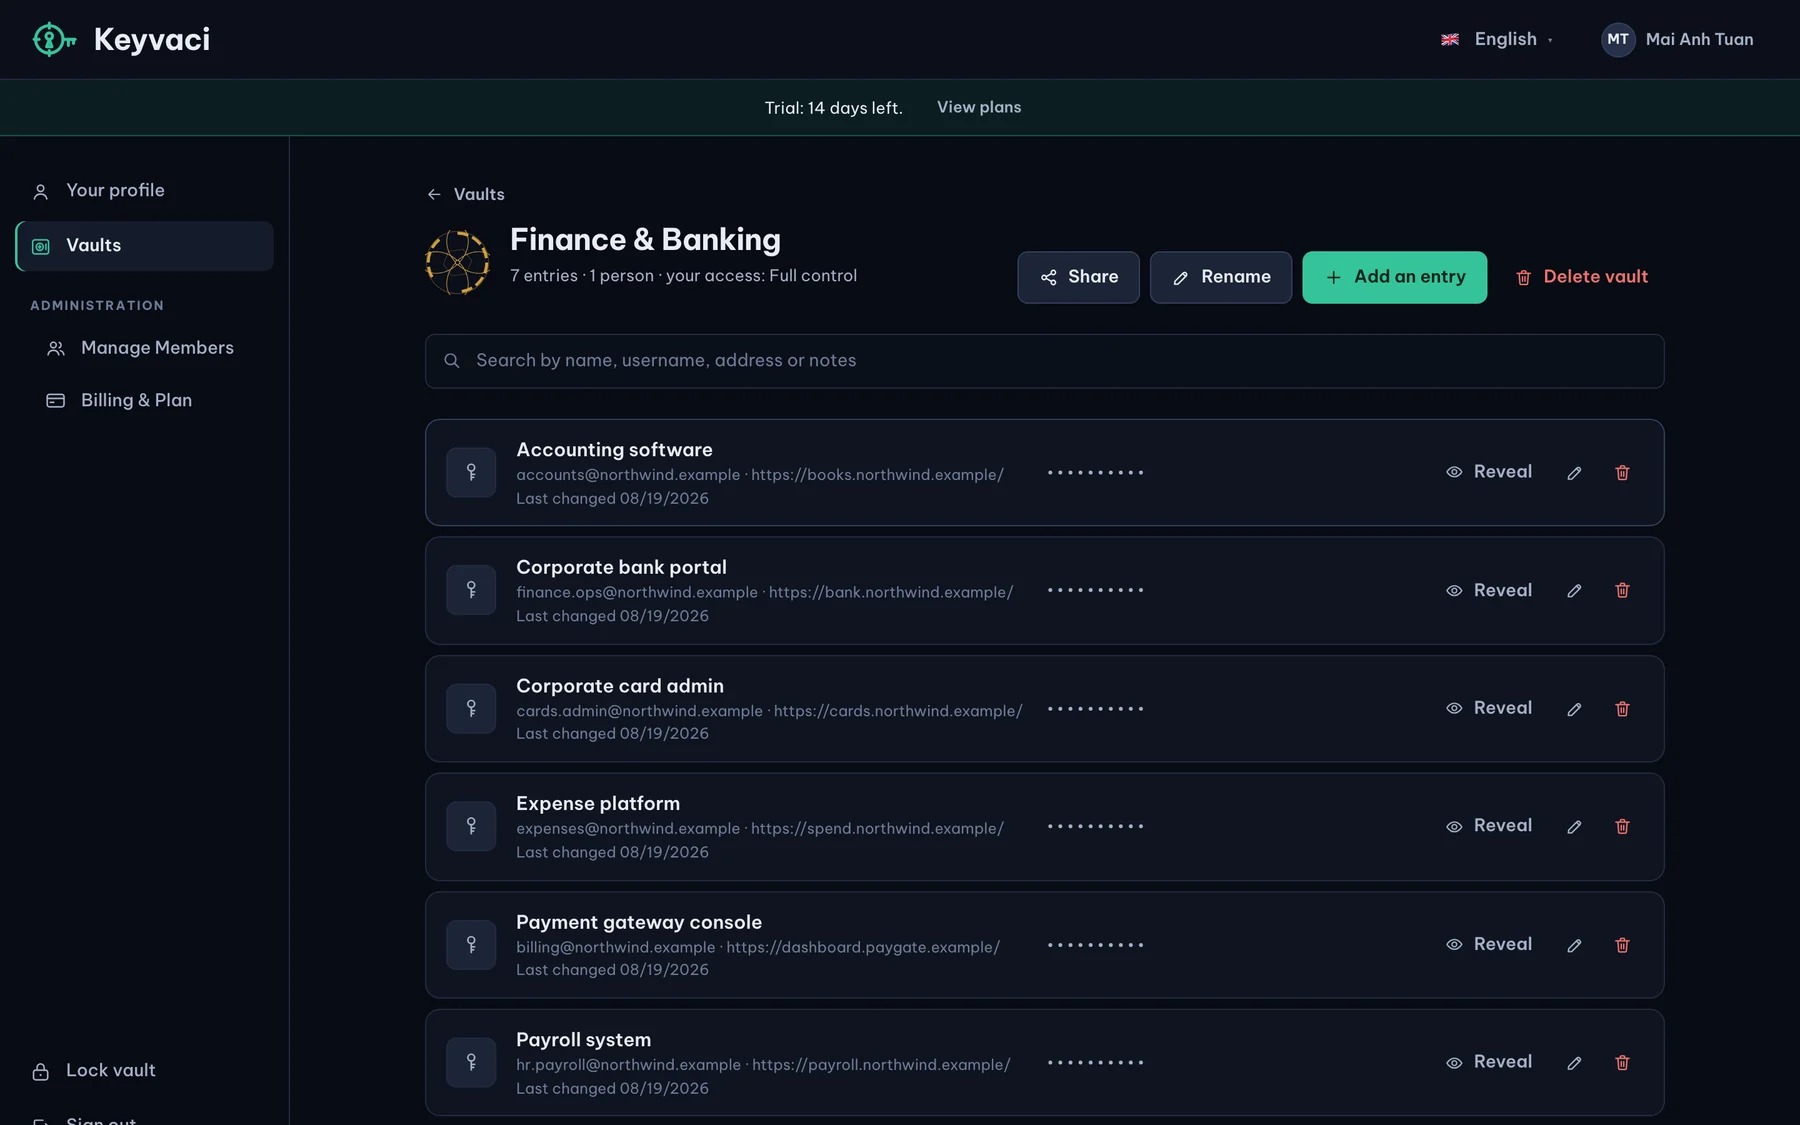
01 · 콘솔에서
콘솔에서
구성원, 보관함, 권한 부여, 키 교체, 복구, 감사 로그를 아무것도 설치하지 않고 어떤 브라우저에서나. 접근 권한을 주는 곳이자, 거두어들이는 곳입니다.
팀을 위한 제로 지식 자격 증명 보관함
14일 무료 체험 · 모든 기능 · 최대 10명 · 신용카드 불필요
01 · 비밀 정보를 본인 기기에서 입력합니다
가입부터 오프보딩까지
업무용 로그인 정보는 개인 비밀번호 관리자와 채팅 대화에 흩어져 있습니다. Keyvaci는 이것들을 관리자가 운영하고 저희는 읽을 수 없는 하나의 보관함으로 모읍니다.
01 · 조직의 키는 조직이 직접 보관합니다
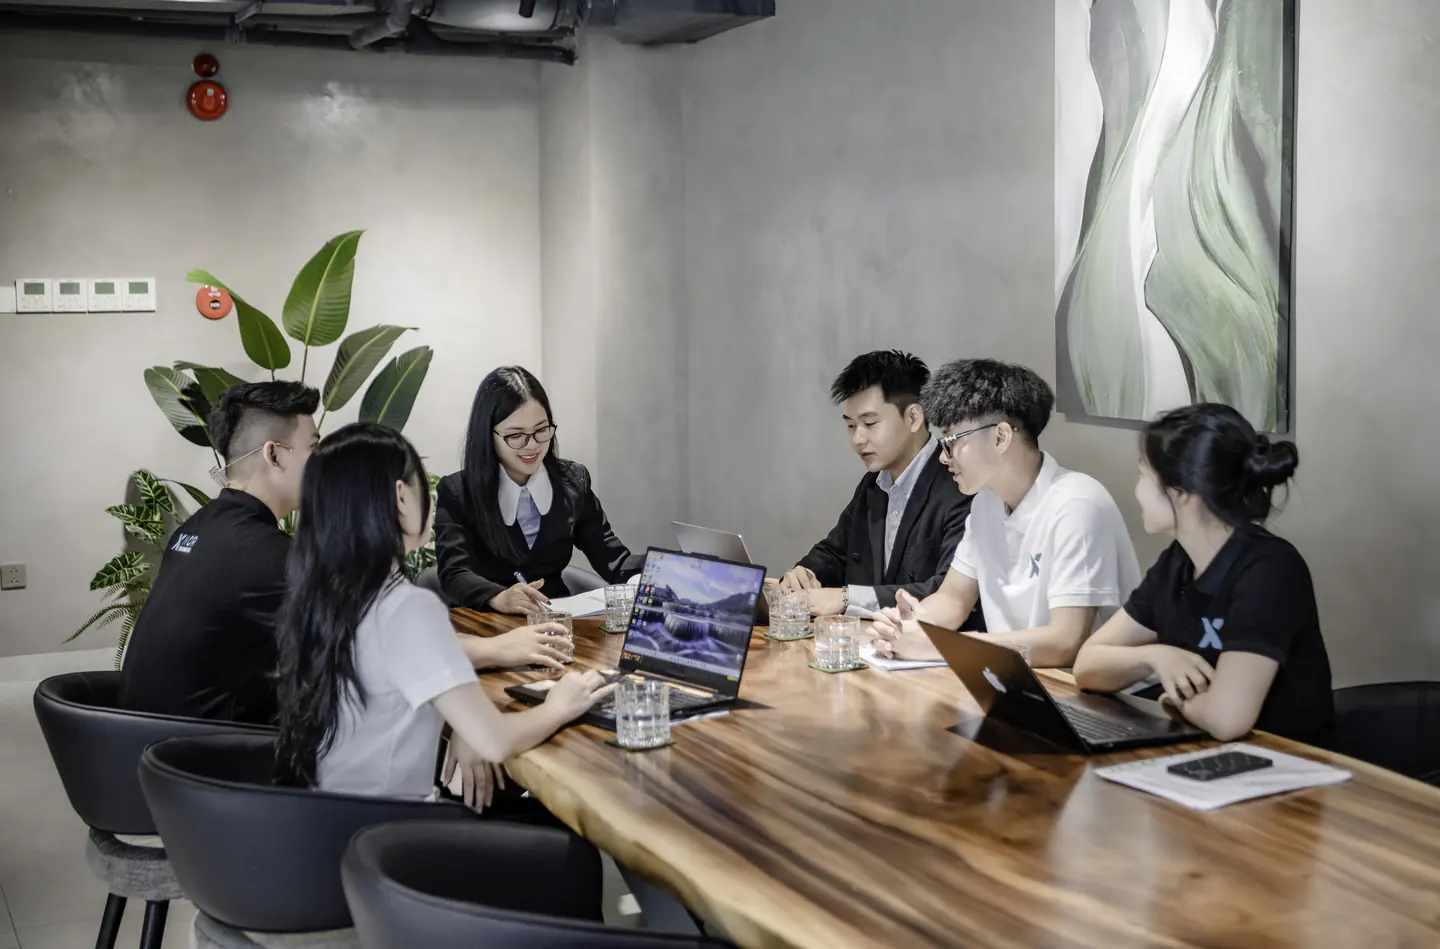
파워 유저가 아니라 팀을 위해
XNOR Group 팀입니다. 여러분보다 먼저, 매일 Keyvaci를 써 온 사람들입니다.
보관함이 실제 업무와 만나는 곳
01 · 콘솔에서
구성원, 보관함, 권한 부여, 키 교체, 복구, 감사 로그를 아무것도 설치하지 않고 어떤 브라우저에서나. 접근 권한을 주는 곳이자, 거두어들이는 곳입니다.
02 · 브라우저에서
Keyvaci 브라우저 확장 프로그램을 설치하세요. 비밀번호 입력란을 클릭하면 바로 아래에 Keyvaci 메뉴가 열립니다. 항목을 고르면 채워집니다. 탭을 옮길 일도, 클립보드를 거치는 것도 없습니다.

03 · 휴대폰에서
회사 보관함 전체를 주머니에. iPhone과 Android는 데스크톱과 같은 암호화를 같은 강도로 실행하며, 다른 앱으로 전환하는 즉시 잠깁니다.
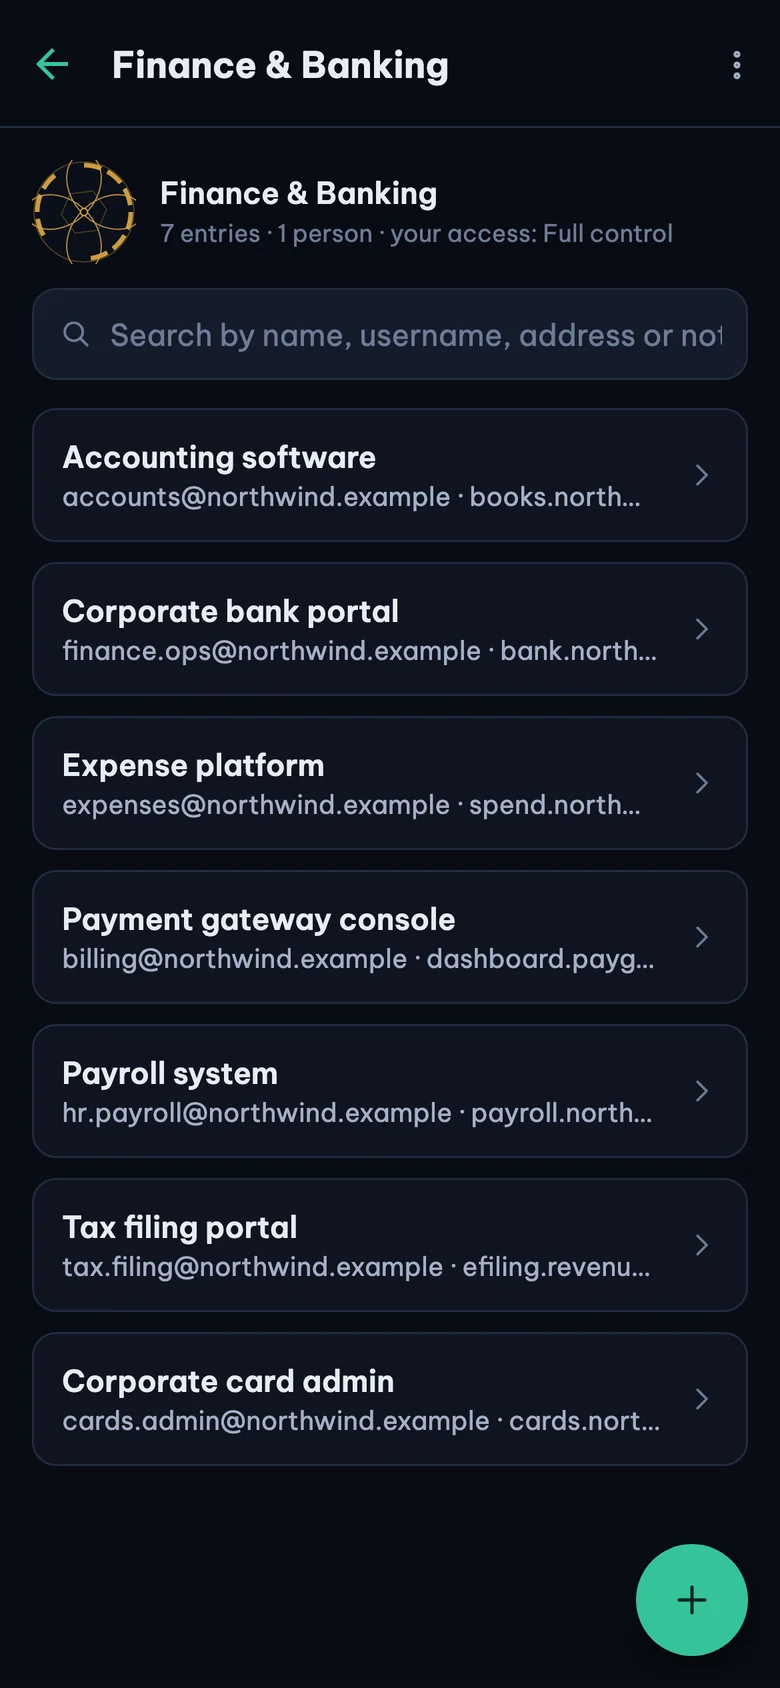
세 가지 앱은 암호화 구현 하나와 서명 검증 구현 하나를 함께 씁니다. 서로 맞춰 두어야 할 두 번째의, 더 약한 사본이 존재하지 않습니다. 마스터 비밀번호 하나로 셋 모두가 열리고, 어디에서 일어났든 모든 열람은 같은 감사 로그에 남습니다.
보안이 곧 제품입니다
암호화는 무엇이든 전송되기 전에 사용자의 기기에서 이루어집니다. 저희는 암호문만 갖고 키는 갖지 않습니다. 침해가 일어나도 평문은 나오지 않습니다. 여기에 없기 때문입니다.
사용자의 기기에서 한 번만 사용해 Argon2id 64 MiB로 키를 유도합니다. 전송되지도 저장되지도 않으며, 저희가 재설정할 수 없습니다.
보관함을 공유하기 전에 조직이 각 구성원의 키에 서명합니다. 위조된 수신자는 사용자의 기기에서 서명 검증에 실패합니다.
자격 증명을 열람하려면 다시 인증해야 하며 TOTP도 함께 쓸 수 있습니다. 탈취된 세션이 조용히 보관함을 비워낼 수 없습니다.
모든 열람, 공유, 회수는 API가 수정하거나 삭제할 수 없는 로그에 기록됩니다. 서비스 자신의 권한이 추가만 허용합니다.
구성원을 빼면 모든 항목이 새 키로 다시 암호화됩니다. 그들의 옛 키는 수학적으로 무력해질 뿐, 누군가 끄는 것을 잊은 권한 플래그가 아닙니다.
고객사
가격
대부분은 공유 볼트 한두 개에서 일합니다. 전체를 관리하는 사람은 소수입니다. 각자가 실제로 쓰는 만큼만 결제하세요.
공유 볼트 한두 개로 일하는 다수에게는 Standard, 관리자와 더 많은 볼트가 필요한 사람에게는 Premium. 자유롭게 섞고, 누구든 언제든 옮길 수 있습니다.
모든 기능이 열린 최대 10명까지의 14일 체험, 신용카드는 필요 없습니다. 체험이 끝나면 데이터는 읽기 전용이 될 뿐, 사라지지 않습니다. 가격 자세히 보기 →
팀이 자주 묻는 것
Keyvaci는 소프트웨어 제품을 만들고 기업 컨설팅도 하는 싱가포르의 기술 회사 XNOR Group Pte. Ltd.가 만들고 운영합니다. 이 회사의 정보보호 관리체계는 ISO/IEC 27001 인증을 받았습니다. 창업자이자 최고경영자인 Ethan Pham은 ISO 기반 프로세스 아래에서 기업 고객용 소프트웨어를 이십 년 넘게 만들며 공급자 쪽 자리에서 고객의 접근 권한 점검, 보안 질문지, 감사에 대응해 왔고. 그의 이력과 그로부터 나온 제품 결정은 창업자 페이지에 정리되어 있습니다.
암호화와 복호화는 사용자의 기기에서만 이루어지며, 그 키는 저희가 결코 받지 않는 마스터 비밀번호에서 만들어집니다. 저희 서버는 암호문을 저장하고 전달할 뿐입니다. 데이터베이스 전체에 접근하더라도 Keyvaci 직원도 공격자도 자격 증명을 읽을 수 없습니다. 복호화에 필요한 재료가 애초에 저희에게 도달하지 않기 때문입니다.
저희가 아니라 조직이 복구합니다. 가입 시 브라우저가 조직 복구 키를 생성하고, 그 키는 고객만 보유합니다. 관리자가 그 키로 복구 요청을 승인하면 구성원이 새 마스터 비밀번호를 설정합니다. 그 모든 단계에서 Keyvaci는 아무것도 읽을 수 없는 상태로 남습니다.
현재 Microsoft Entra ID와 Google Workspace를 모두 지원합니다. 팀은 이미 쓰고 있는 업무 계정으로 로그인하고, 조직 생성은 그 디렉터리를 실제로 관리하는 사람으로 제한됩니다. Okta와 일반 OpenID Connect가 다음 차례입니다. 디렉터리가 없는 팀은 인증이 필수인 이메일 가입을 이용할 수 있으며, 암호화는 완전히 동일합니다.
조직이 읽기 전용이 됩니다. 로그인, 조회, 내보내기는 계속 가능하고 잊어버린 비밀번호의 복구도 그대로 동작합니다. 플랜이 활성화되는 즉시 쓰기 권한이 돌아옵니다. 저희는 "데이터는 고객의 것"을 유보 전략이 아니라 지켜야 할 원칙으로 다룹니다.
저희는 가진 것만 넘길 수 있고, 저희가 가진 것은 암호문입니다. 인프라가 침해되어도 마찬가지입니다. 보관함의 평문과 그 열쇠는 오직 사용자의 기기에만 존재합니다.
Keyvaci는 기업 전용이자 SSO 우선입니다. 소비자용 앱도, 복잡한 기능 미로도 없이, 검증 가능한 암호 기술로 팀 자격 증명 보관함이라는 한 가지 일만 합니다. 가격은 통상적인 1인당 요금의 일부 수준입니다. 모든 보안 기능이 모든 플랜에 들어 있고, 결제를 중단해도 데이터는 읽기 전용이 될 뿐 사라지지 않습니다.