 Keyvaci
01 · Trong bảng điều khiển
Trong bảng điều khiển
Thành viên, kho, quyền truy cập, xoay khóa, khôi phục và nhật ký kiểm toán, từ bất kỳ trình duyệt nào mà không phải cài gì. Đây là nơi quyền truy cập được trao, và cũng là nơi nó được thu lại.
Kho thông tin đăng nhập zero-knowledge cho đội nhóm
Dùng thử 14 ngày · đầy đủ tính năng · tối đa 10 người · không cần thẻ
01 · Bạn nhập bí mật ngay trên máy của mình
Từ lúc đăng ký tới lúc rời đội
Thông tin đăng nhập công việc nằm rải rác trong trình quản lý mật khẩu cá nhân và các cuộc trò chuyện. Keyvaci gom chúng vào một kho do quản trị viên của bạn vận hành và chúng tôi không đọc được.
01 · Tổ chức của bạn giữ chìa khóa của chính mình
Làm cho đội nhóm, không phải cho người dùng sành sỏi
Đội XNOR Group. Họ dùng Keyvaci mỗi ngày, từ trước cả bạn.
Nơi kho mật khẩu gặp công việc hằng ngày
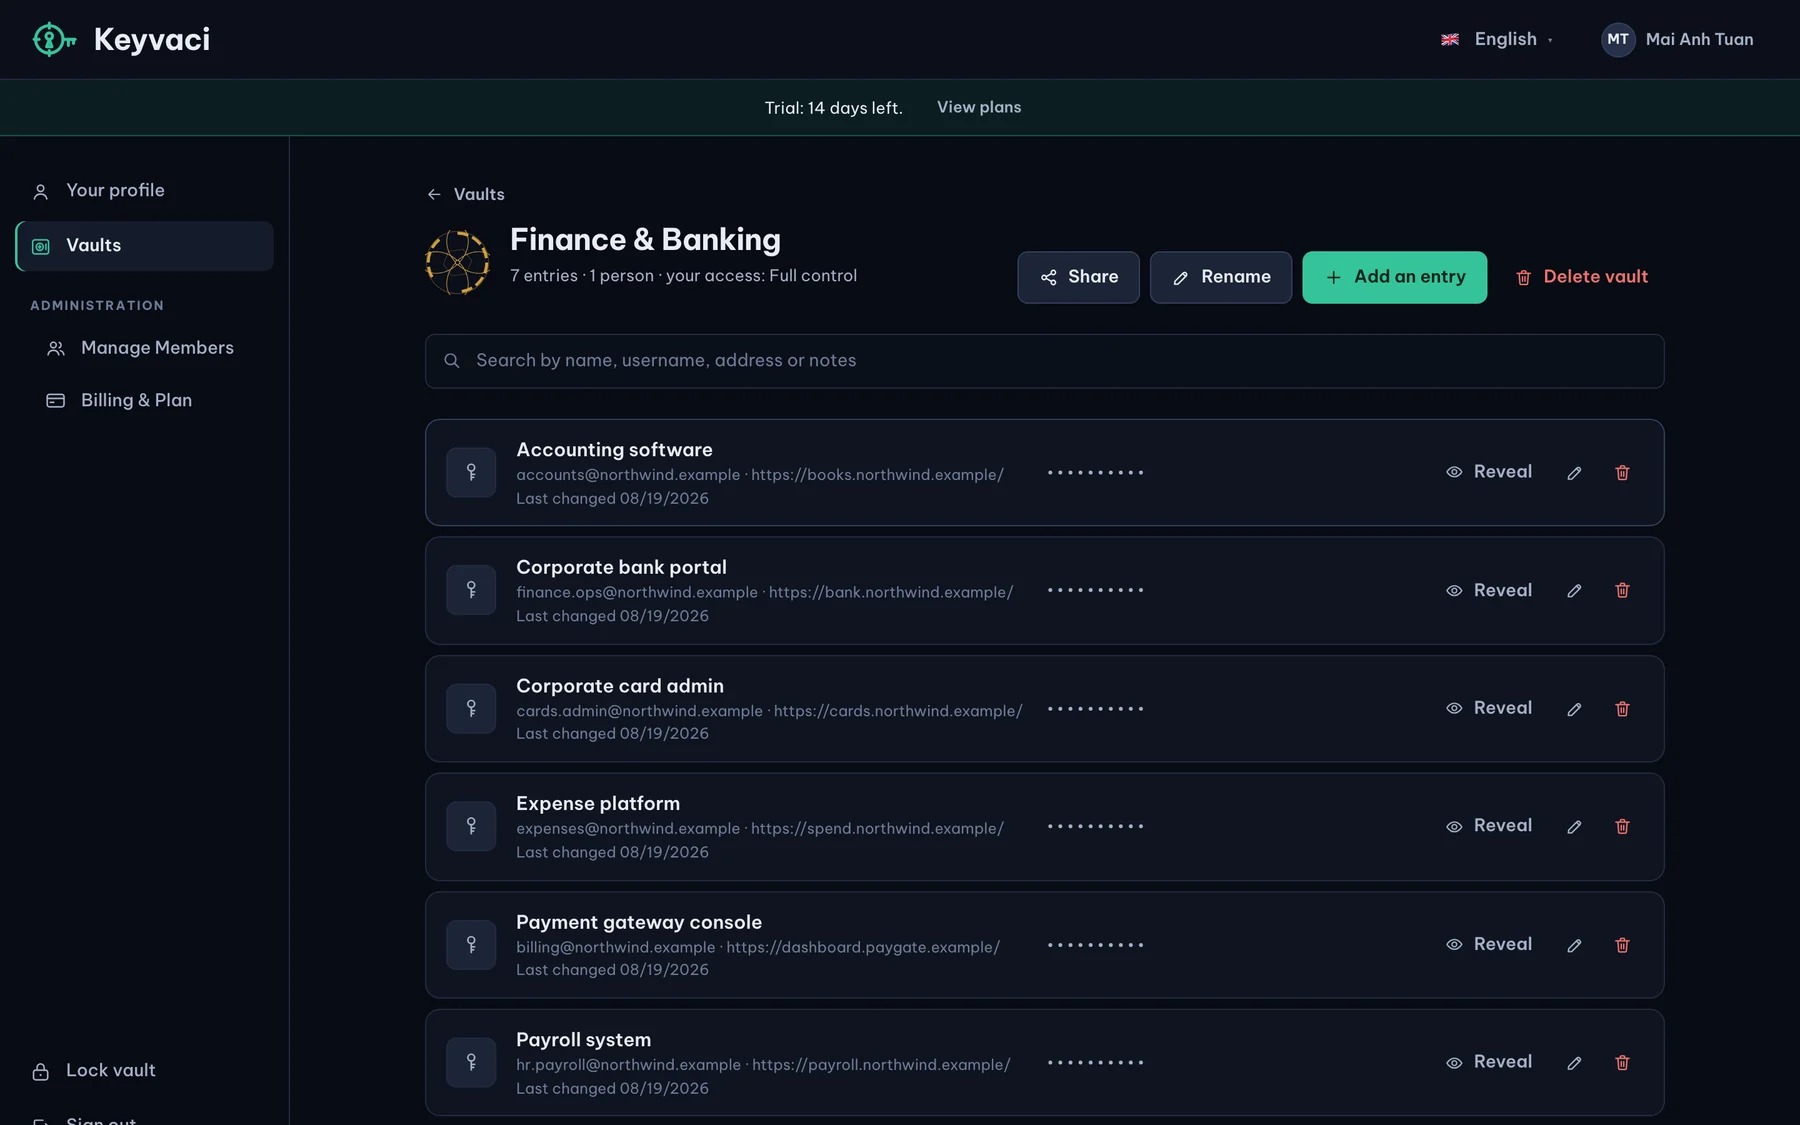
01 · Trong bảng điều khiển
Thành viên, kho, quyền truy cập, xoay khóa, khôi phục và nhật ký kiểm toán, từ bất kỳ trình duyệt nào mà không phải cài gì. Đây là nơi quyền truy cập được trao, và cũng là nơi nó được thu lại.
02 · Trong trình duyệt
Cài tiện ích mở rộng Keyvaci cho trình duyệt. Bấm vào ô mật khẩu, menu Keyvaci mở ra ngay bên dưới. Chọn một mục là điền xong. Không chuyển tab, không có gì đi qua clipboard.

03 · Trên điện thoại
Toàn bộ kho của công ty nằm trong túi bạn. iPhone và Android chạy đúng cơ chế mã hóa như trên máy tính, ở cường độ đầy đủ, và khóa lại ngay khoảnh khắc bạn chuyển sang ứng dụng khác.
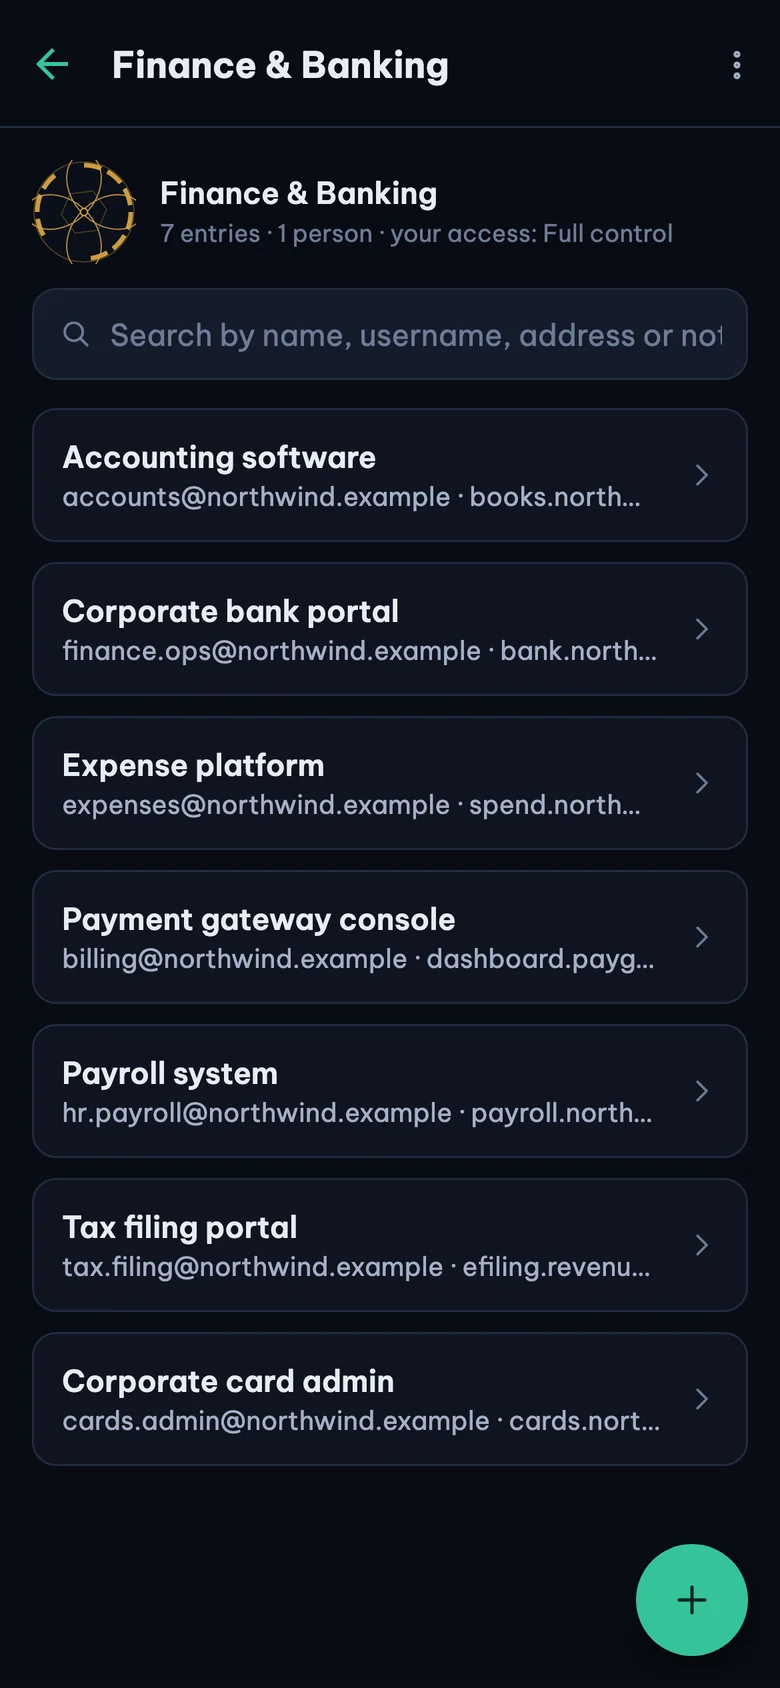
Cả ba dùng chung một bản hiện thực mã hóa duy nhất và một bản hiện thực kiểm chữ ký duy nhất, nên không có bản sao thứ hai yếu hơn nào phải giữ cho khớp. Một mật khẩu chính mở được cả ba, và mọi lần hiện bí mật đều vào cùng một nhật ký kiểm toán, dù nó xảy ra ở đâu.
Bảo mật chính là sản phẩm
Mã hóa diễn ra trên máy bạn trước khi có gì được gửi đi. Chúng tôi giữ bản mã, không bao giờ giữ khóa. Có bị xâm nhập cũng không ra được bản rõ, vì nó không tồn tại ở đây.
Dùng đúng một lần, ngay trên máy bạn, để dẫn ra khóa bằng Argon2id 64 MiB. Không gửi đi, không lưu lại, và chúng tôi không đặt lại được.
Tổ chức ký khóa của từng thành viên trước khi có thể chia sẻ kho cho họ. Người nhận giả mạo sẽ trượt bước kiểm chữ ký ngay trên máy bạn.
Đọc một thông tin đăng nhập cần xác thực lại, có thể kèm TOTP. Một phiên bị chiếm không thể lặng lẽ rút cạn kho.
Mọi lần mở, chia sẻ và thu hồi đều ghi vào nhật ký mà API không sửa hay xóa được. Quyền của chính dịch vụ chỉ cho phép ghi thêm.
Gỡ một người khỏi kho là mã hóa lại mọi mục bằng khóa mới. Khóa cũ của họ thành phép toán vô dụng, không phải một cờ quyền ai đó quên tắt.
Khách hàng tin dùng
Bảng giá
Phần lớn mọi người chỉ làm việc trong một hoặc hai kho dùng chung. Một số ít quản trị toàn bộ. Hãy trả đúng phần truy cập của từng người.
Standard cho số đông chỉ làm việc với một hoặc hai kho. Premium cho quản trị viên và bất kỳ ai cần nhiều hơn. Trộn tự do, chuyển ai cũng được, ngày nào cũng được.
$3 /thành viên/tháng
$30.60/thành viên/nămGiảm 15%
$6 /thành viên/tháng
$61.20/thành viên/nămGiảm 15%
Dùng thử 14 ngày mở khóa mọi thứ cho tối đa 10 người, không cần thẻ. Khi hết hạn, dữ liệu của bạn chuyển sang chỉ đọc, chứ không mất đi. Xem chi tiết bảng giá →
Những câu các đội hay hỏi
Keyvaci do XNOR Group Pte. Ltd. xây dựng và vận hành, một công ty công nghệ tại Singapore vừa phát triển sản phẩm phần mềm vừa tư vấn cho doanh nghiệp, có hệ thống quản lý an toàn thông tin được chứng nhận ISO/IEC 27001. Nhà sáng lập và giám đốc điều hành, Ethan Pham, đã hơn hai mươi năm làm phần mềm cho khách hàng doanh nghiệp theo quy trình chuẩn ISO, trả lời các đợt rà soát quyền truy cập, bộ câu hỏi bảo mật và kiểm toán của họ từ phía nhà cung cấp. Quá trình của anh, cùng những quyết định sản phẩm mà nó buộc phải có, được trình bày ở trang Nhà sáng lập.
Việc mã hóa và giải mã chỉ diễn ra trên thiết bị của bạn, bằng khóa dẫn xuất từ mật khẩu chính mà chúng tôi không bao giờ nhận được. Máy chủ của chúng tôi lưu và trả về bản mã. Kể cả khi có toàn quyền vào cơ sở dữ liệu, nhân sự Keyvaci hay kẻ tấn công đều không đọc được thông tin đăng nhập của bạn, vì thứ cần để giải mã chưa bao giờ tới chỗ chúng tôi.
Tổ chức của bạn khôi phục cho họ, không phải chúng tôi. Khi đăng ký, trình duyệt của bạn tạo ra chìa khóa khôi phục của tổ chức mà chỉ bạn giữ. Quản trị viên dùng nó để duyệt một yêu cầu khôi phục, sau đó thành viên đặt mật khẩu chính mới. Ở mọi bước của quy trình đó, Keyvaci vẫn không đọc được gì.
Microsoft Entra ID và Google Workspace đều đã hỗ trợ ngay hôm nay: đội của bạn đăng nhập bằng chính tài khoản công việc sẵn có, và việc tạo tổ chức chỉ dành cho người thật sự quản trị hệ thống tài khoản đó. Okta và OpenID Connect tổng quát là bước kế tiếp. Đội không có hệ thống tài khoản có thể đăng ký bằng email kèm xác minh bắt buộc, với mã hóa hoàn toàn như nhau.
Tổ chức chuyển sang chế độ chỉ đọc. Bạn vẫn đăng nhập, đọc và xuất được mọi thứ; việc khôi phục cho người quên mật khẩu cũng vẫn chạy. Quyền ghi trở lại ngay khi có một gói đang hoạt động. Với chúng tôi, “dữ liệu của bạn vẫn là của bạn” là một quy tắc cứng, không phải chiêu giữ chân khách hàng.
Chúng tôi chỉ giao ra được thứ mình đang có, và thứ mình đang có là bản mã. Điều tương tự áp dụng cho một vụ xâm nhập hạ tầng của chúng tôi: bản rõ trong kho của bạn, cùng với khóa mở chúng, chỉ tồn tại trên thiết bị của bạn.
Keyvaci chỉ dành cho doanh nghiệp và đặt SSO lên trước: không có bản cho người dùng cá nhân, không có mê cung tính năng, chỉ một sản phẩm làm kho thông tin đăng nhập cho đội với mật mã kiểm chứng được, ở mức giá bằng một phần nhỏ giá theo đầu người thường thấy. Mọi tính năng bảo mật đều có ở mọi gói, và nếu bạn ngừng trả phí, dữ liệu chuyển sang chỉ đọc chứ không mất đi.
Đăng nhập bằng SSO của công ty hoặc bằng một địa chỉ email, tạo kho đầu tiên, rồi mời cả đội. Nếu nó không rõ ràng là tốt hơn, hãy rời đi cùng dữ liệu của bạn; ngay từ đầu chỉ mình bạn đọc được nó.