 Keyvaci
01 · 在控制台里
在控制台里
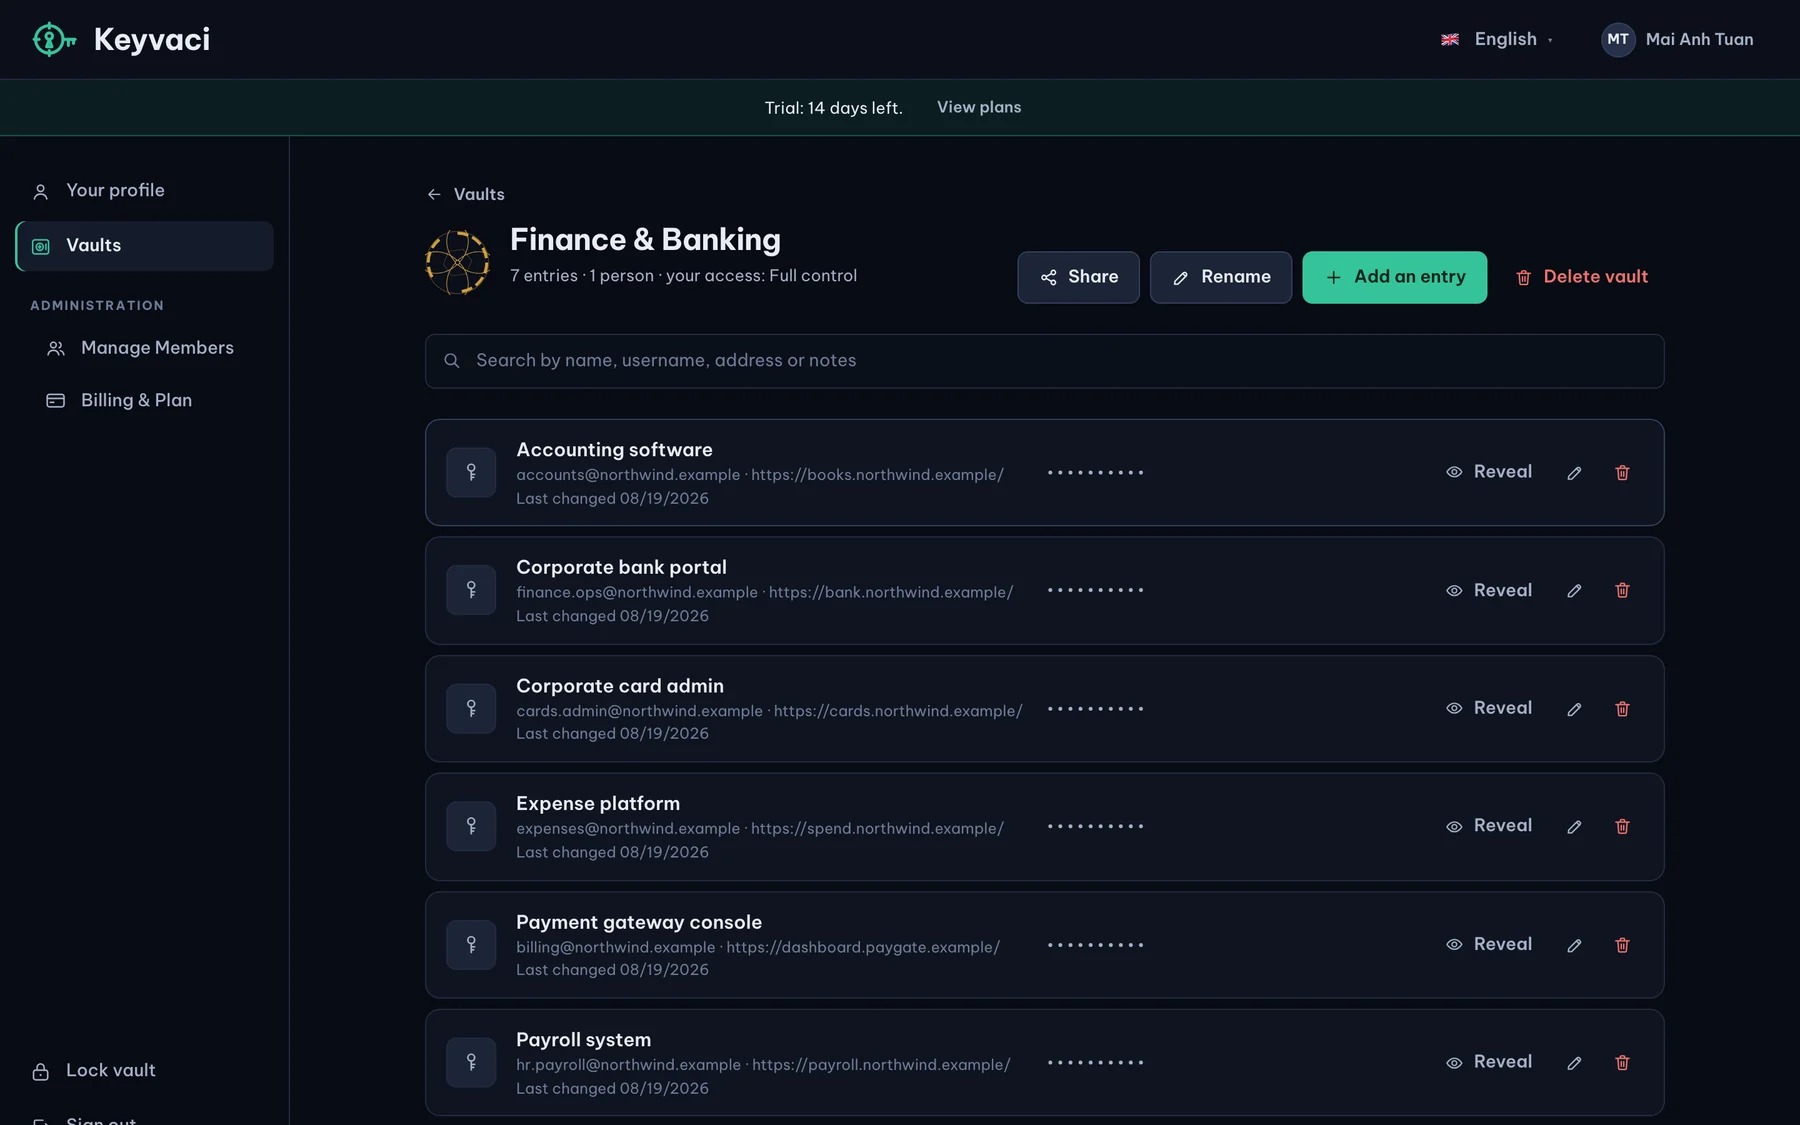
成员、保管库、授权、密钥轮换、恢复与审计日志,在任意浏览器里完成,无需安装任何东西。权限在这里给出,也在这里收回。
01 · 你在自己的设备上写下机密
从注册到离职交接
工作用的登录信息散落在个人密码管理器和聊天记录里。Keyvaci 把它们收进一个由你的管理员运营、而我们读不到的保管库。
01 · 组织的密钥由组织自己掌握
为团队而做,不为极客
XNOR Group 的团队。在你之前,他们已经每天在用 Keyvaci。
保管库与日常工作相遇的地方
01 · 在控制台里
成员、保管库、授权、密钥轮换、恢复与审计日志,在任意浏览器里完成,无需安装任何东西。权限在这里给出,也在这里收回。
02 · 在浏览器里
安装 Keyvaci 的浏览器扩展。点击密码框,Keyvaci 菜单就在它正下方打开。选中一条即被填入。不必切换标签页,也没有任何东西经过剪贴板。

03 · 在手机上
整个公司保管库装进口袋。iPhone 和 Android 运行与桌面端相同的加密,强度不打折,切换到别的应用的那一刻就锁上。
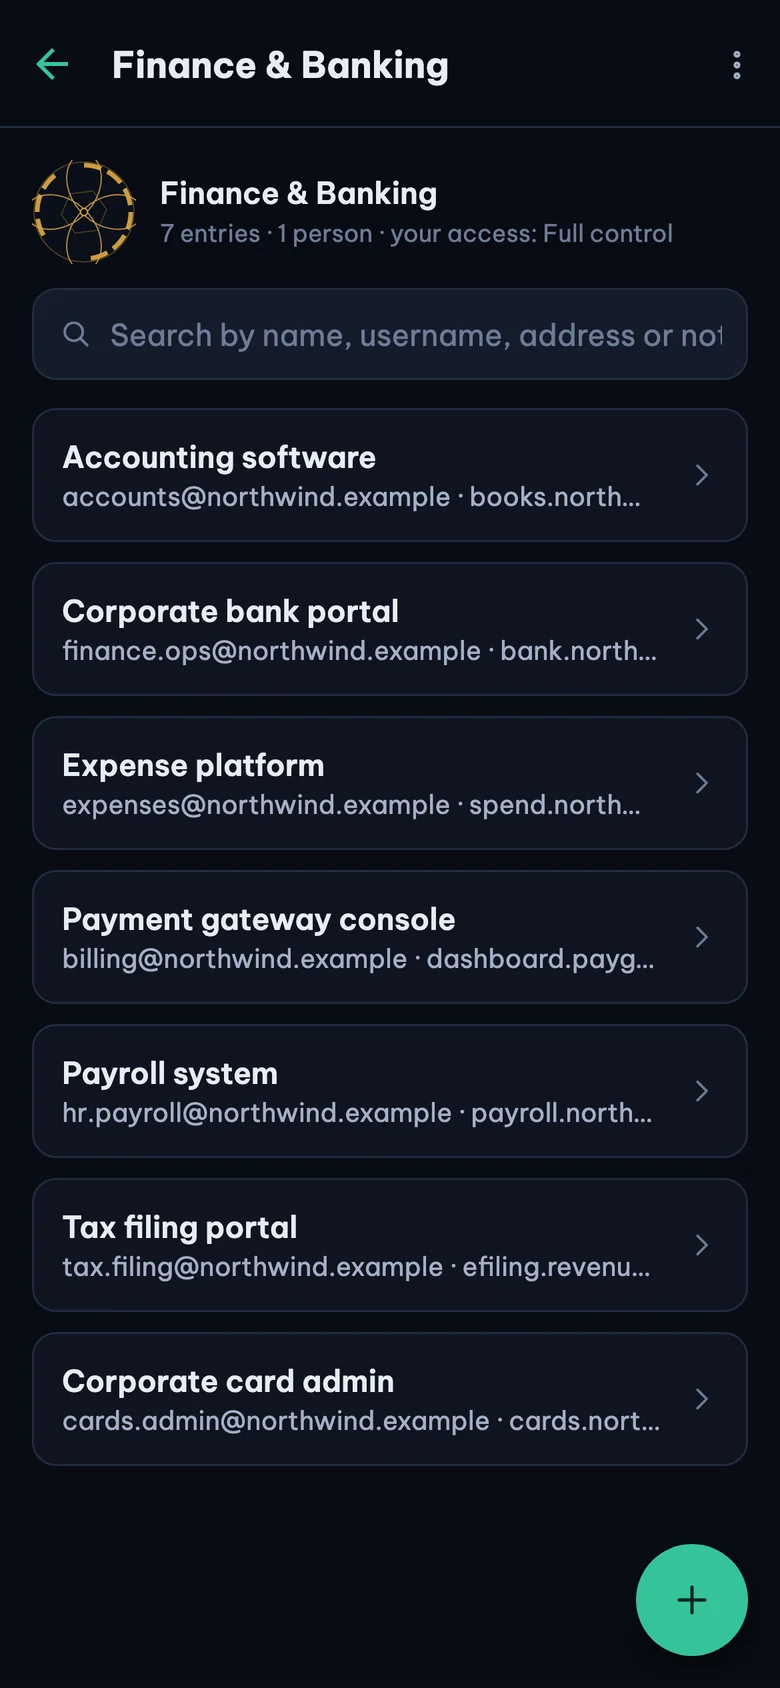
三个客户端共用同一份加密实现与同一份签名校验实现,不存在第二份更弱、还得费力保持一致的副本。一个主密码打开全部三个,无论在哪里发生的每一次查看,都会进入同一条审计日志。
安全就是产品本身
加密在任何东西被发送之前就在你的设备上完成。我们只持有密文,从不持有密钥。就算这里被攻破也拿不到明文,因为明文根本不在这里。
只在你的设备上用一次,通过 Argon2id(64 MiB)派生出密钥。既不发送也不存储,我们也无法重置。
在保管库可以被共享之前,组织会为每位成员的密钥签名。伪造的接收者会在你的设备上通不过这道验签。
读取一条凭据需要重新认证,还可以加上 TOTP。被劫持的会话没法悄悄把保管库抽干。
每一次查看、共享和收回都会写入一份 API 无法修改也无法删除的日志。服务自身的权限只允许追加。
把某人移出保管库,会用新密钥重新加密每一条。他们的旧密钥在数学上彻底失效,而不是谁忘了关掉的权限开关。
客户信赖
价格
多数人只在一两个共享保管库里工作,管理全部的是少数人。按每个人实际使用的范围付费。
只在一两个保管库里工作的多数人选 Standard,管理员和需要更多的人选 Premium。可以自由混用,任何人任何一天都能调换。
14 天试用,功能全开,最多 10 人,无需信用卡。试用结束后,你的数据转为只读,而不是消失。查看完整价格说明 →
团队常问的问题
Keyvaci 由新加坡的技术公司 XNOR Group Pte. Ltd. 打造并运营,该公司既开发软件产品也为企业提供咨询,其信息安全管理体系已通过 ISO/IEC 27001 认证。创始人兼首席执行官 Ethan Pham 在符合 ISO 的流程下为企业客户做软件已超过二十年,以供应方的身份应对客户的权限盘点、安全问卷与审计。他的背景以及由此产生的产品决定,都写在创始人页面。
加密和解密只发生在你的设备上,密钥由我们从未收到过的主密码派生。我们的服务器只保存和分发密文。即便有人拿到完整的数据库,Keyvaci 的员工和攻击者都读不出你的凭据,因为解密所需的材料从未到达我们这里。
由你所在的组织来恢复,而不是我们。注册时,你的浏览器会生成一把只由你持有的组织恢复密钥。管理员用它批准恢复申请,该成员再设置新的主密码。在这个过程的每一步,Keyvaci 依然读不到任何内容。
目前 Microsoft Entra ID 与 Google Workspace 均已支持:团队用现有的工作账户登录,而创建组织仅限于真正管理该目录的人。Okta 与通用 OpenID Connect 是下一步。没有目录服务的团队可以使用带强制验证的邮箱注册,加密完全相同。
组织转为只读。你仍然可以登录、读取和导出全部内容,忘记密码的恢复流程也照常可用。只要套餐重新生效,写入权限立刻恢复。“你的数据始终是你的”在我们这里是硬性规则,不是留客手段。
我们能交出的,只有我们手上有的,而我们手上只有密文。基础设施被攻破时同理:保管库的明文以及打开它们的密钥,只存在于你的设备上。
Keyvaci 只做企业场景,并以单点登录为起点:没有消费者版应用,没有功能迷宫,只有一个产品,用可验证的密码学做团队凭据保管库,价格只有常见按席位定价的一小部分。每一项安全功能都在每一个套餐里;一旦你停止付费,数据转为只读,而不是消失。